Rizika a soukromí
V lekci o zabezpečení jsme si ukázali firewall, šifrování a dvoufázové ověření. IoT zařízení k tomu přidávají dvě slabiny, které běžný počítač nemá: často se neaktualizují a bývají tak levná, že se na zabezpečení šetří.
Výchozí hesla
V návodu k levné kameře najdeme třeba tohle:
Přihlášení do webového rozhraní
Uživatel: admin
Heslo:    admin
Stejné heslo mají všechny vyrobené kusy a návod leží veřejně na webu výrobce. Když ho majitel po instalaci nezmění, nepotřebuje útočník nic prolamovat – stačí se přihlásit.
Najít taková zařízení přitom není těžké. Existují vyhledávače jako Shodan, které neprocházejí webové stránky, ale zařízení připojená k internetu: kamery, routery, tiskárny, řídicí systémy budov. Podle modelu se pak dá dohledat i výchozí heslo.
EU proto zpřísnila pravidla: od srpna 2025 se u nás smí prodávat jen bezdrátová zařízení, která nemají jedno výchozí heslo společné pro všechny kusy. Starší zařízení to ale nijak nezmění.
Neaktualizovaný firmware
Softwaru uvnitř zařízení se říká firmware. Počítač a telefon nás na aktualizace upozorňují samy a obvykle je nainstalují bez našeho přičinění. U chytré zásuvky nás ale nenapadne aktualizace vůbec řešit – a často to ani nejde.
Výrobce navíc podporu po pár letech ukončí, ale zařízení běží dál. Každá chyba, kterou od té doby někdo objeví, v něm zůstane navždy. Zásuvka přitom vydrží v provozu klidně deset let.
Botnety
Zařízení s výchozím heslem nebo starým firmwarem se dá ovládnout na dálku. Když se to povede u statisíců kusů najednou, vznikne botnet: armáda zařízení, která plní povely útočníka, a jejich majitelé o tom nemají ponětí.
Nejznámější je botnet Mirai. V roce 2016 ovládl statisíce kamer a routerů s výchozími hesly a všechny je naráz poslal zahltit servery firmy Dyn, která provozovala DNS pro velké weby (tzv. DDoS útok). Pamatujete si z lekce o DNS, k čemu je překlad jmen? Twitter, Netflix ani GitHub nespadly, jen je na několik hodin nikdo nedokázal najít.
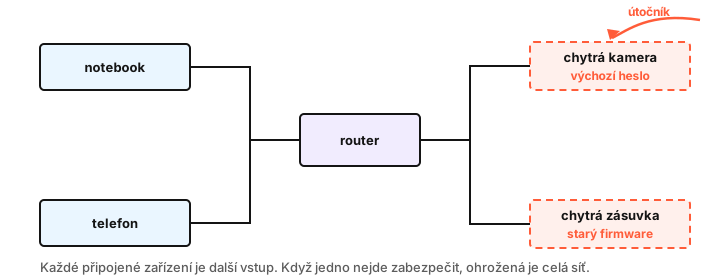
Botnet ale není jediné nebezpečí. Napadené zařízení sedí uvnitř domácí sítě, kam firewall na routeru útočníka jinak nepustí. Každé připojené zařízení jsou tak další dveře do sítě: když jedny nejdou zamknout, je jedno, jak dobré zámky mají ostatní.
Dopady na soukromí
Chytrý reproduktor slyší, o čem se v místnosti mluví. Chytrá televize ví, co sledujete. Hodinky znají vaši polohu i tep, a elektroměr, jak jsme viděli v předchozí kapitole, i to, kdy perete. Jednotlivě to vypadá nevinně, dohromady z toho vznikne podrobný obraz vašeho života.
U každého zařízení si proto stojí za to položit čtyři otázky:
- Jaká data sbírá a jak často?
- Kam je posílá a kdo k nim má přístup?
- Dá se sběr vypnout a zůstane zařízení použitelné?
- Co se stane s daty, když výrobce skončí?
Právě podle nich budete postupovat ve cvičení s auditem zařízení.
„Chytré“ neznamená „bezpečné“. Než něco připojíte do domácí sítě, zjistěte, jestli to jde dát do oddělené sítě pro hosty – tam případný průnik zůstane odříznutý od počítačů a telefonů. A výchozí heslo změňte hned při instalaci.