Firewall
Firewall je pravidlová brána mezi počítačem (nebo sítí) a okolím, která rozhoduje, jaký síťový provoz smí dovnitř a ven. U každého paketu se ptá: odkud jde, kam jde, na jaký port a jakým protokolem – a podle seznamu pravidel ho pustí, nebo zahodí.
Jak firewall funguje
Většina firewallů funguje na podobném principu. Umí povolit nebo zakázat komunikaci:
- pro konkrétní program
- v daném typu sítě (důvěryhodná síť doma vs. nedůvěryhodná cizí síť venku na veřejnosti)
- určitým protokolem (TCP, UDP)
- na konkrétním portu
- podle směru (příchozí nebo odchozí komunikace)
Porty
IP adresa dovede paket k počítači. Aby počítač věděl, které aplikaci ho předat, nese paket ještě číslo portu.
Pro spoustu základních služeb je port obvykle daný, viz tabulka.
| Port | Služba |
|---|---|
| 80 | HTTP |
| 443 | HTTPS |
| 22 | SSH (vzdálený terminál) |
| 25 | SMTP (odesílání pošty) |
Portů je přes 65 tisíc. Ty do 1024 jsou vyhrazené známým službám, zbytek si aplikace berou podle potřeby.
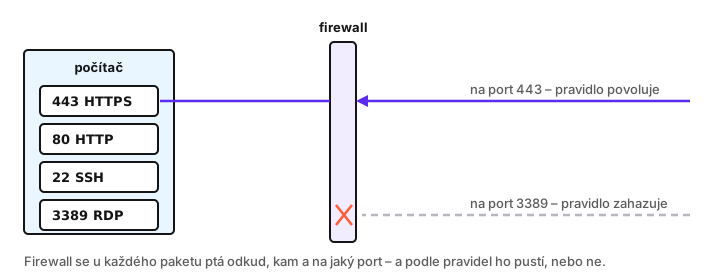
Filtruje se obojí směr:
- Příchozí pravidla brání tomu, aby se zvenčí někdo připojil na službu, která nemá být veřejná.
- Odchozí pravidla hlídají, kam smí ven programy z počítače – tím se dá odříznout škodlivý program, který by chtěl „volat domů“ nebo například v práci/ve škole zakázat přístup k určitým službám/webům.
Nastavení firewallu
Cesta k nastavení se na každém systému liší:
| Systém | Cesta |
|---|---|
| Windows | Nastavení → Soukromí a zabezpečení → Zabezpečení Windows → Brána firewall a ochrana sítě |
| macOS | Nastavení systému → Síť → Firewall |
| Linux | Liší se podle distribuce – stav zjistíte v terminálu příkazem sudo ufw status (Ubuntu, Debian, Mint) nebo pomocí GUI aplikace Gufw; nebo sudo firewall-cmd --state (Fedora, RHEL, CentOS, Rocky, openSUSE) |
Ve firewallu operačního systému si najděte seznam pravidel. Uvidíte, které programy mají povolený příchozí provoz. U každého, který nepoznáte, se vyplatí zjistit, co to je.