Úniky dat
O únik dat (data breach) jde, když se databáze služby dostane ven, ať už útokem, chybou v zabezpečení, nebo neopatrností zaměstnance. Vzácná věc to není: jen veřejně známé úniky dohromady obsahují přes deset miliard účtů.
Co v úniku bývá
Typicky e-mail, jméno a hash hesla, někdy i heslo v čitelné podobě. K tomu podle služby telefon, adresa, datum narození nebo IP adresa. Nepříjemný je i únik bez hesel: e-mail se jménem a seznamem nákupů stačí na velmi věrohodný podvodný e-mail.
Jak rychle útočník z úniku dostane hesla, záleží na tom, jak je služba ukládala. LinkedIn měl v roce 2012 hesla uložená jako hashe SHA-1 bez soli. Když se databáze dostala na veřejnost, podařilo se velkou většinu hesel prolomit během několika dní.
Opakované heslo
Opakované heslo je horší než slabé. Útočník totiž s uniklými hesly nemusí nic lámat. Vezme dvojice e-mail a heslo z úniku a nechá program, aby je automaticky zkoušel na dalších službách. Tomu se říká credential stuffing.
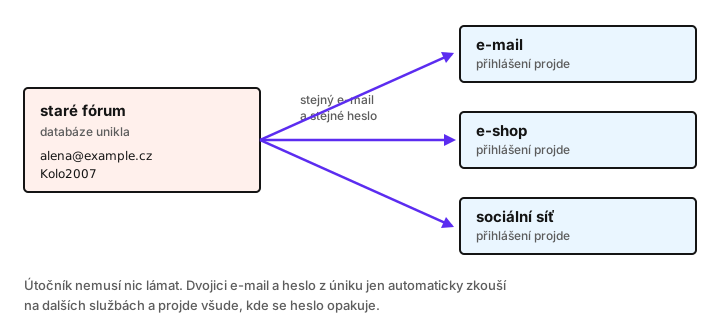
Kdo použil heslo ze zapomenutého fóra i na e-mail, přichází o e-mail. A přes obnovu hesla, která chodí do e-mailu, pak útočník převezme i všechno ostatní. Silné heslo použité na deseti místech je tak bezpečné jako nejhůř zabezpečená z těch deseti služeb.
Have I Been Pwned
Jestli se váš e-mail v nějakém úniku objevil, zjistíte na haveibeenpwned.com. Služba sbírá veřejně známé úniky a ke každému uvádí, kdy se stal a jaké údaje v něm byly. Můžete si tam také nastavit upozornění, které vám přijde, kdyby se e-mail objevil v dalším úniku.
Druhá část služby, Pwned Passwords, umí ověřit samotné heslo, a to tak, že ho nikam neodešle. Prohlížeč spočítá hash hesla a na server pošle jen jeho prvních pět znaků. Server vrátí všechny uniklé hashe, které takhle začínají, a porovnání proběhne až u vás. Stejně kontrolují hesla i správci hesel.
Co dělat po úniku
- Změňte heslo na službě, ze které data unikla.
- Změňte ho i všude, kde jste ho použili.
- Zapněte dvoufázové ověření, jak jsme si ukázali v lekci o zabezpečení.
- Dejte si pozor na e-maily, které se na únik odvolávají. Útočníci rádi posílají „bezpečnostní upozornění“ s odkazem na falešné přihlášení.